Portail MLS

Intégrez des passerelles sécurisées au sein des chaînes de systèmes critiques

Caractéristiques principales

Principales fonctionnalités de notre gamme MLS Gateway

Defense sovereign icon

Fonctionnel

  • Ségrégation des domaines (multi-domaine, multi-niveau)​​
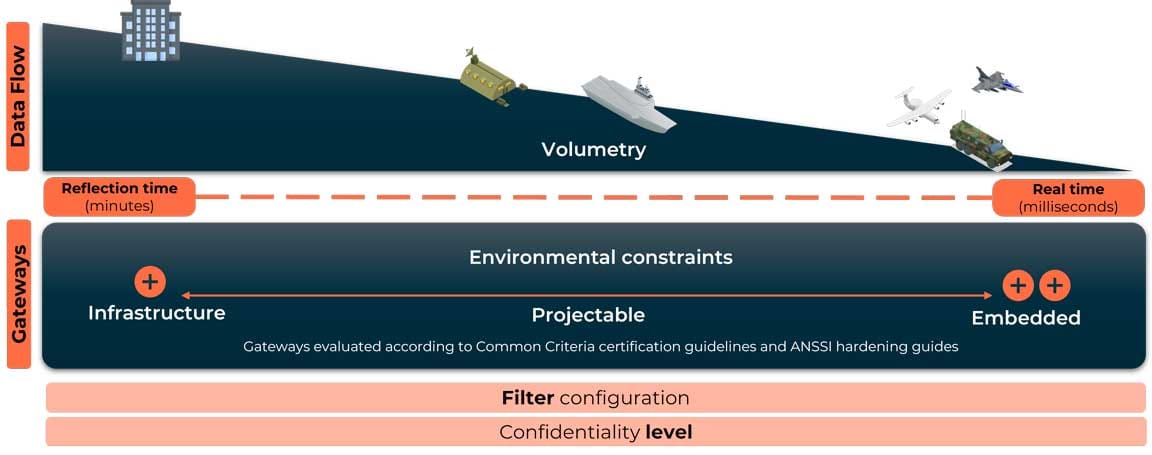
  • Temps réel, quasi-réel, réfléchi​​
  • Contrôle des contenus (Content disarm reconstruction) ​
  • Filtrage des données ​(Cross domain guard)
  • Contrôle et gestion des flux et des identités (« whitelist » )​​
  • La rupture protocolaire​​
  • Architecture flexible et évolutive​​
  • Architecture modulaire (mono, bidirectionnel) de la Business Intelligence ​
  • Neutralisation et reconstruction de contenu (CDR)
  • Inspection approfondie du contenu
  • Intégration de nos propres applications
IS icon Trust Domain Protection

Cybersécurité

  • Durcissement logiciel et matériel​
  • Résilience, autonomie, mode dégradé
  • Secure boot, chain of trust​​
  • Zero-trust; security by design; approche data-centric​​
  • Hyperviseur de sécurité (évalué CC)​​
  • Authentification forte administrateur et utilisateurs​
  • Supervision opérationnelle/SIOC​
  • Ressources cryptologiques​​
  • Haute disponibilité ; Plan de continuité opérationnelle (PCO): disponibilité opérationnelle, relai (high availability)​​
  • Sanitisation
  • Conforme au schéma directeur d’évaluation CC EAL4+ – en préparation pour une évaluation par l’Agence nationale française
Defense Digital Superiority icon

Environnement et normes

  • Environnement contraint (normes environnementales (DO 160; MIL-STD 810)​
  • Form-factor modulaire ​[2MCU; 12U]
  • DO254 – (DAL D to A)
  • DO178
  • Interopérabilité OTAN/EU (STANAG,….)​
  • Streaming flux vidéo STANAG 3350; ARINC 818​
  • Conformité au guide PA101 de l'ANSSI​

Avantages

Bénéficiez d'un avantage opérationnel

Souveraineté

Souveraineté

Maîtriser l’échange d'informations critiques en cloisonnant les chaînes de systèmes; assurer ainsi la souveraineté et l'intégrité des missions et données échangées.​

Defense operational readiness icon

Connectivité

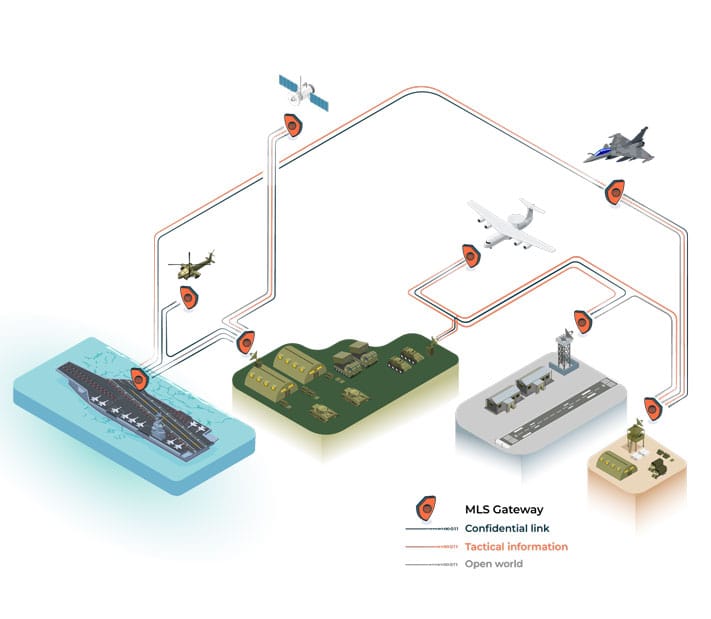
Garantir l’échange sécurisé d’informations « autorisées » entre différents mondes avec différents niveaux de confidentialités. ​

Flexibilité

Flexibilité

Intégrer une puissance de calcul décuplée pour augmenter les capacités opérationnelles de porteurs en service dans un calculateur évolutif. ​

Defense Digital Superiority icon

Interopérabilité

Permettre des échanges sécurisés via les canaux de commande et de contrôle (C2) dans le cadre d'une opération conjointe H>J. ​


IS icon Certified compliance

Intégrité

Contrôler et garantir l’intégrité des données capteurs à transmettre vers une infrastructure IT sécurisée distante.​

Pourquoi Eviden ?

Pourquoi choisir Eviden pour MLS Gateway ?

Des solutions adaptées à tous vos besoins opérationnels

De l’infrastructure aux systèmes embarqués, nous proposons une gamme complète de services pour répondre à vos besoins opérationnels et fonctionnels. Nous vous accompagnons depuis la définition de votre cas d’utilisation et de votre architecture, en passant par la qualification et la certification, jusqu’à l’industrialisation et l’intégration.


MLS Gateway


Pourquoi déployer des passerelles MLS au sein des chaînes de systèmes critiques ?
 

  • Permettre l’échange de données critiques grâce à une architecture centrée sur le réseau : utilisez des passerelles MLS pour assurer la cybersécurité de la connectivité des données.
  • Maîtrisez le partage des informations critiques en compartimentant vos chaînes de systèmes, garantissant ainsi la souveraineté et l’intégrité de vos missions et des données échangées.
  • Anticipez les menaces et les exigences de sécurité afin de maintenir la disponibilité opérationnelle des plateformes. 

FAQ

Foire aux questions

Selon les définitions de l'ANSSI, 

  • Interconnexion multiniveau: interconnexion entre un système d’information classifié et un système d’information non classifié ou d’un niveau de classification différent. ​
  • Interconnexion multidomaine: interconnexion entre systèmes d’informations du même niveau de classification ou classifications équivalentes (Secret <> Secret OTAN)
LogiqueSécurité centrée sur les données​Modèle « Zero Trust »​
Point cléDonnéesAccès
Questions clésQui peut utiliser ces données et comment ?Qui tente d'y accéder et peut-on lui faire confiance ?​
ApprocheProtection intrinsèque et informationsContrôle constant de l’identité et du contexte​
Qu'est-ce que cela signifie pour les passerelles sécurisées ?La passerelle protège les données elles-mêmes (classification, chiffrement, contrôle de la distribution), quel que soit le réseau.​Par défaut, la passerelle ne fait confiance à aucun trafic et vérifie systématiquement l’identité et le contexte.​

Nos solutions couvrent 90% des exigences de l’ANSSI. Les 10% restants sont liés aux exigences organisationnelles du client.

Notre gamme est soutenue par l’expertise industrielle et les installations de notre site de défense d’Aix-en-Provence.

Commencez votre aventure dès maintenant

Discutez avec un expert