Enterprise Access Manager (EAM)

Une plateforme unique pour authentifier tous les utilisateurs, appliquer toutes les politiques d'accès et réinitialiser tous les mots de passe : pour l'ensemble de vos applications Windows et Web.

Présentation générale

Un accès d'entreprise sans compromis

Eviden Enterprise Access Manager (EAM) est une plateforme de gestion des accès sur site conçue pour les entreprises qui doivent sécuriser des centaines, voire des milliers de postes de travail sans nuire à la productivité des utilisateurs. 

Elle combine l'authentification unique (SSO) d'entreprise, une authentification multifactorielle renforcée et la réinitialisation des mots de passe en libre-service au sein d'une solution unique et gérée de manière centralisée. Reconnue dans les secteurs de la santé, de la finance, de la défense et de l'industrie : là où les postes de travail partagés, la conformité stricte et la tolérance zéro vis-à-vis des temps d'arrêt exigent une infrastructure IAM robuste.

Code for security confirmation_secure login access

Caractéristiques principales

Ce qui distingue EAM

IS icon Largest device integration

Authentification unique d'entreprise

Accédez à toutes vos applications Windows, Web, SAP, Citrix et héritées à l'aide d'une seule connexion, ce qui vous permet d'améliorer votre productivité tout en réduisant la fatigue liée à la gestion des mots de passe.

Communication Security icon

Authentification multifactorielle adaptative

Un accès sécurisé grâce à des cartes à puce, la biométrie, des badges RFID, des codes OTP, des codes QR et l'authentification sans mot de passe, adaptés aux utilisateurs et aux applications.

Gestion des identités en libre-service

Gestion des identités en libre-service

Réduisez la charge de travail du service d'assistance grâce à la réinitialisation des mots de passe en libre-service, au stockage sécurisé des identifiants et à la gestion centralisée des politiques.

pqc implementation icon

Sécuriser les environnements partagés et critiques

Permettez un accès rapide et sécurisé aux postes de travail partagés grâce aux sessions itinérantes, tout en imposant une authentification à double contrôle pour les opérations sensibles.

Avantages

Faites passer votre niveau de sécurité au niveau supérieur

R

Réduire les risques liés à la sécurité

Éliminez les mots de passe faibles et réutilisés ; imposez l'authentification multifactorielle (MFA) à chaque connexion sans gêner les utilisateurs.

I

Améliorer la conformité

Respectez les normes 21 CFR Partie 11, HIPAA, RGPD et NIS2 grâce à des pistes d'audit complètes et à des contrôles d'accès.

C

Réduire les coûts liés au service d'assistance

SSPR élimine le type de demande d'assistance le plus courant : l'oubli du mot de passe.

A

Améliorer la productivité des utilisateurs

L'authentification unique (SSO) évite les connexions répétées : les utilisateurs s'authentifient une seule fois et accèdent instantanément à toutes les fonctionnalités.

P

Protéger les environnements partagés

Sécurisez les postes de travail partagés dans les hôpitaux, les usines et les centres d'appels sans ralentir les flux de travail.

Pourquoi Eviden ?

Pourquoi choisir EAM ?

Plus de 25 ans d'expertise en matière de gestion des identités et des accès (IAM)

Reconnu comme un leader dans le domaine de la gestion des accès d'entreprise depuis la fin des années 1990, Eviden propose un écosystème d'identité complet et nativement intégré, regroupé sous un seul fournisseur et une seule architecture.

Leader global selon KuppingerCole

Reconnu comme « leader global » dans le KuppingerCole Leadership Compass pour l'authentification unique (SSO) d'entreprise : ce classement prend en compte la qualité des produits, l'innovation et la performance commerciale.

Plateforme de référence dans le domaine de la santé

La référence en matière de sécurité des postes de travail partagés dans les hôpitaux européens : CHU de Nantes, CHUV, GHT, trusts du NHS, Zitha Klinik, et bien d’autres encore.

Intégration des normes ouvertes

Prise en charge de SAML, OpenID Connect, OAuth, LDAP et Kerberos : s'intègre à n'importe quelle pile d'applications et coexiste avec l'infrastructure existante.

FAQ

Foire aux questions

L'EAM prend en charge Windows et les applications sur site. Pour l'authentification unique (SSO) sur le Web et dans le cloud, il s'associe à Eviden WAM et Orbion Access pour former une plateforme complète.

Oui : la sécurité des postes de travail partagés, avec connexion automatique via un badge RFID, un bureau multi-utilisateurs et des profils itinérants, constitue un cas d'utilisation clé de l'EAM, en particulier dans le secteur de la santé.

Oui : EAM est disponible sous forme de service cloud géré. Consultez la fiche d'information sur EAM as-a-Service.

Carte à puce, badge RFID, données biométriques, mot de passe à usage unique (OTP), code QR (QREntry) et authentification sans mot de passe : configurables en fonction de l'application.

Oui : EAM bénéficie de la certification « Citrix Ready » et dispose d'une intégration dédiée à l'authentification unique (SSO) SAP.
Étude de cas

Sécuriser chaque connexion clinique : du passage du badge au dossier du patient

Fondation des hôpitaux du Hampshire (NHS)

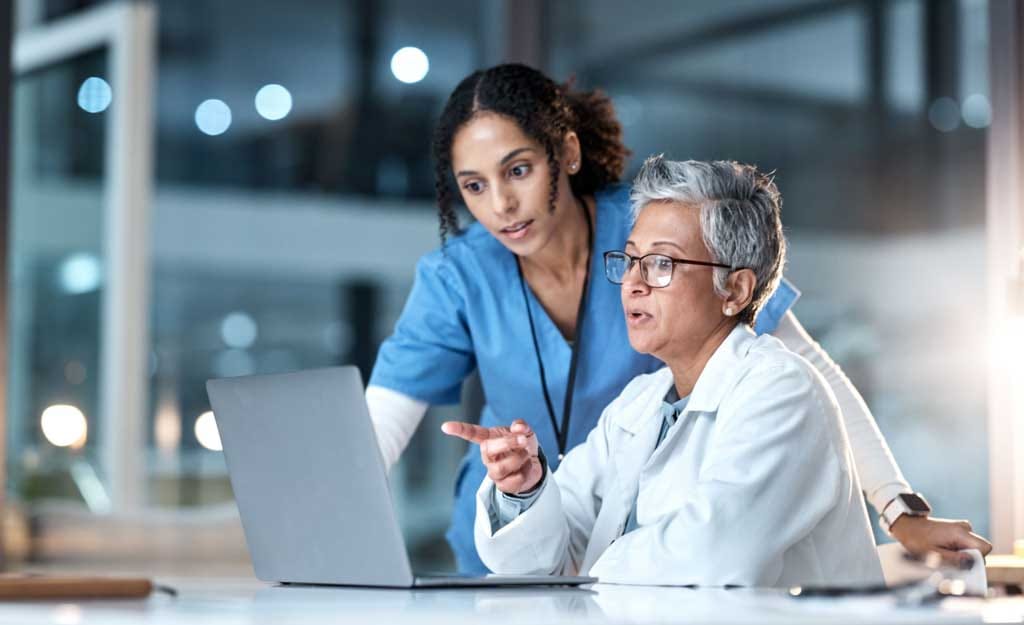
L'authentification par badge RFID a été mise en place sur l'ensemble des postes de travail cliniques partagés : les professionnels de santé accèdent à toutes les applications d'un simple effleurement de leur badge.

Lire l'étude de cas
Healthcare-doctor on a laptop

L'EAM vous intéresse ?

Discutez avec un expert