Web Access Manager (WAM)

Sécurisez toutes vos applications web, qu'elles soient hébergées sur site ou dans le cloud, grâce à l'authentification unique, à l'authentification multifactorielle et à la fédération d'identités.

Présentation générale

La passerelle pour un accès numérique sécurisé

Eviden Web Access Manager (WAM) est une passerelle de gestion des accès Web qui sécurise l'accès aux applications Web, aux portails et aux services cloud grâce à l'authentification unique, à l'authentification multifactorielle et à la fédération d'identités. Elle fait office de proxy de sécurité entre les utilisateurs et les applications, qu'elles soient sur site, dans le cloud ou en environnement hybride, en appliquant des politiques d'accès basées sur l'identité de l'utilisateur, son appareil et le contexte. WAM prend en charge les normes ouvertes (SAML, OpenID Connect, OAuth 2.0) et s'intègre aux principales plateformes d'entreprise, notamment Microsoft 365, Salesforce et SAP, ainsi qu'aux services d'identité publics tels que FranceConnect.

Login and password on a computer laptop screen

Caractéristiques principales

Ce qui distingue WAM

Authentification unique sur le Web

Authentification unique sur le Web

Une seule authentification permet d'accéder à toutes les applications Web et cloud, ce qui évite d'avoir à se connecter à plusieurs reprises sur le portail d'entreprise.

Communication Security icon

Fédération SAML / OIDC / OAuth

Fédération d'identités conforme aux normes avec des applications SaaS, des portails partenaires et des services publics.

IS icon Largest device integration

Authentification multifactorielle

S'intègre à Eviden Authentication Manager pour assurer une authentification multifactorielle (MFA) renforcée au niveau de la passerelle Web.

pqc implementation icon

Moteur de règles d'accès

Définir et appliquer des règles d'accès en fonction de l'identité de l'utilisateur, de son appartenance à un groupe, de son appareil, de sa localisation et du niveau de sensibilité de l'application.

Architecture de proxy inverse

Architecture de proxy inverse

Se place en amont des applications : aucune installation d'agent n'est nécessaire sur les serveurs d'applications.

IS icon Certified compliance

Assistance aux utilisateurs mobiles

Protégez l'accès depuis les smartphones et les tablettes à l'aide de politiques adaptées et d'une authentification renforcée.

IS icon Native Interoperability

Carte PIV et authentification unique (SSO)

Prise en charge de l'authentification par carte d'identité personnelle (PIV) dans les environnements administratifs.

Avantages

Faites passer votre niveau de sécurité au niveau supérieur

S

Simplifier l'accès au Web à l'échelle de l'entreprise

Une seule connexion pour toutes les applications web : les collaborateurs, les partenaires et les clients s'identifient une seule fois et naviguent en toute liberté.

A

Accélérer l'adoption du cloud

Étendez l'authentification unique (SSO) et l'authentification multifactorielle (MFA) aux applications SaaS sans avoir à repenser votre architecture d'identité.

M

Respecter les exigences gouvernementales en matière d'identité

Intégration de FranceConnect et prise en charge de la carte PIV pour les organismes du secteur public.

E

Appliquer des politiques de sécurité cohérentes

Un moteur de politiques centralisé garantit que chaque application web est protégée par les mêmes règles d'accès.

R

Réduire la complexité de l'intégration

Grâce à la fédération basée sur des normes (SAML, OIDC, OAuth), WAM peut se connecter à pratiquement n'importe quelle application sans nécessiter de développement sur mesure.

Pourquoi Eviden ?

Pourquoi choisir WAM ?

Une architecture axée sur les normes

WAM repose sur SAML, OpenID Connect et OAuth : ce ne sont pas des protocoles propriétaires. Toute application conforme aux normes peut se connecter en quelques heures, et non en plusieurs semaines.

Fédération d’identités de niveau administratif

L’intégration de FranceConnect et l’authentification unique (SSO) via la carte PIV ont fait leurs preuves en production dans les déploiements du secteur public français.

Intégration de la plateforme EAM

WAM fonctionne de manière native avec EAM, Orbion et IGA : authentification unique (SSO) sur le Web et sur site, dans le cadre d’une politique d’identité unifiée.

Spécialiste d’Office 365 et de Salesforce

Fiches d'information dédiées, guides de configuration et déploiements éprouvés pour les deux cibles SaaS d'entreprise les plus courantes.

FAQ

Foire aux questions

EAM sécurise l'accès aux postes de travail Windows et aux applications sur site. WAM sécurise l'accès aux applications Web et cloud. Ensemble, elles offrent une couverture complète de l'authentification unique (SSO).

Non : WAM utilise une architecture de proxy inverse. Les applications ne nécessitent aucune modification ni installation d'agent.

Oui : WAM s'intègre à Entra ID en tant que fournisseur d'identité via SAML ou OIDC.

Oui : WAM applique des politiques d'accès aux utilisateurs d'appareils mobiles et peut imposer une authentification renforcée pour les applications sensibles.

WAM est une passerelle déployée sur site. Pour une solution IDaaS native du cloud, consultez Eviden Orbion Access.

Étude de cas

SSO pour Office 365 et Salesforce : déployé en quelques semaines, et non en plusieurs mois

Natixis (services financiers)

WAM a été déployé pour l'authentification unique (SSO) et la fédération d'identités au sein des applications web d'entreprise d'un grand groupe financier français.

Profil
• Grande banque d'investissement et de services financiers
• 22 000 employés répartis dans 68 pays
Utilisateurs
• 750 traders
• Postes de trading personnalisés
• Jusqu'à 10 PC et des dizaines d'applications par trader
Défis
• Contrôle d'accès biométrique aux postes de trading
• Conformité aux lois locales sur la confidentialité
• Aucun impact sur la productivité des traders
Avantages
• Biométrie par reconnaissance du réseau veineux des doigts dans les salles de marché.
• Accès par authentification unique à des groupes de postes.
• Délégation d'accès aux assistants pour un lancement rapide des applications.

Financial-services_Man_using_laptop

Solution

Eviden Web Access Manager (WAM)

Un pilier des accès Web sécurisés. 
En proposant une infrastructure cohérente qui sécurise vos applications Web, Eviden Web Access Manager renforce la cohérence de la politique de sécurité de votre entreprise, réduit les coûts de gestion et accélère vos activités de commerce électronique.

Simplifiez et renforcez l'accès à vos applications
Avec Eviden Web Access Manager, vous pouvez facilement gérer la sécurité de vos applications Web à partir d'un point de contrôle unique. Eviden Web Access Manager renforce non seulement la sécurité grâce à une authentification forte, une authentification multifactorielle et un contrôle d’accès granulaire, mais il améliore également la productivité des utilisateurs grâce à ses fonctionnalités de personnalisation et d’authentification unique (SSO). Eviden Web Access Manager fournit une preuve d’authentification et permet l’accès aux applications cloud (Office 365™, Google Apps™, Salesforce™, etc.).

Authentification unique (SSO) pour les applications Web et autorisation dynamique 

Une fois l’utilisateur connecté à Eviden Web Access Manager, les connexions à plusieurs sites Web ou applications s’effectuent de manière transparente. Les mots de passe et les autorisations sont fournis de manière dynamique par Eviden Web Access Manager pour chaque application. L’authentification unique élimine la frustration des utilisateurs liée aux connexions multiples ou aux changements de mot de passe, et améliore ainsi leur productivité.
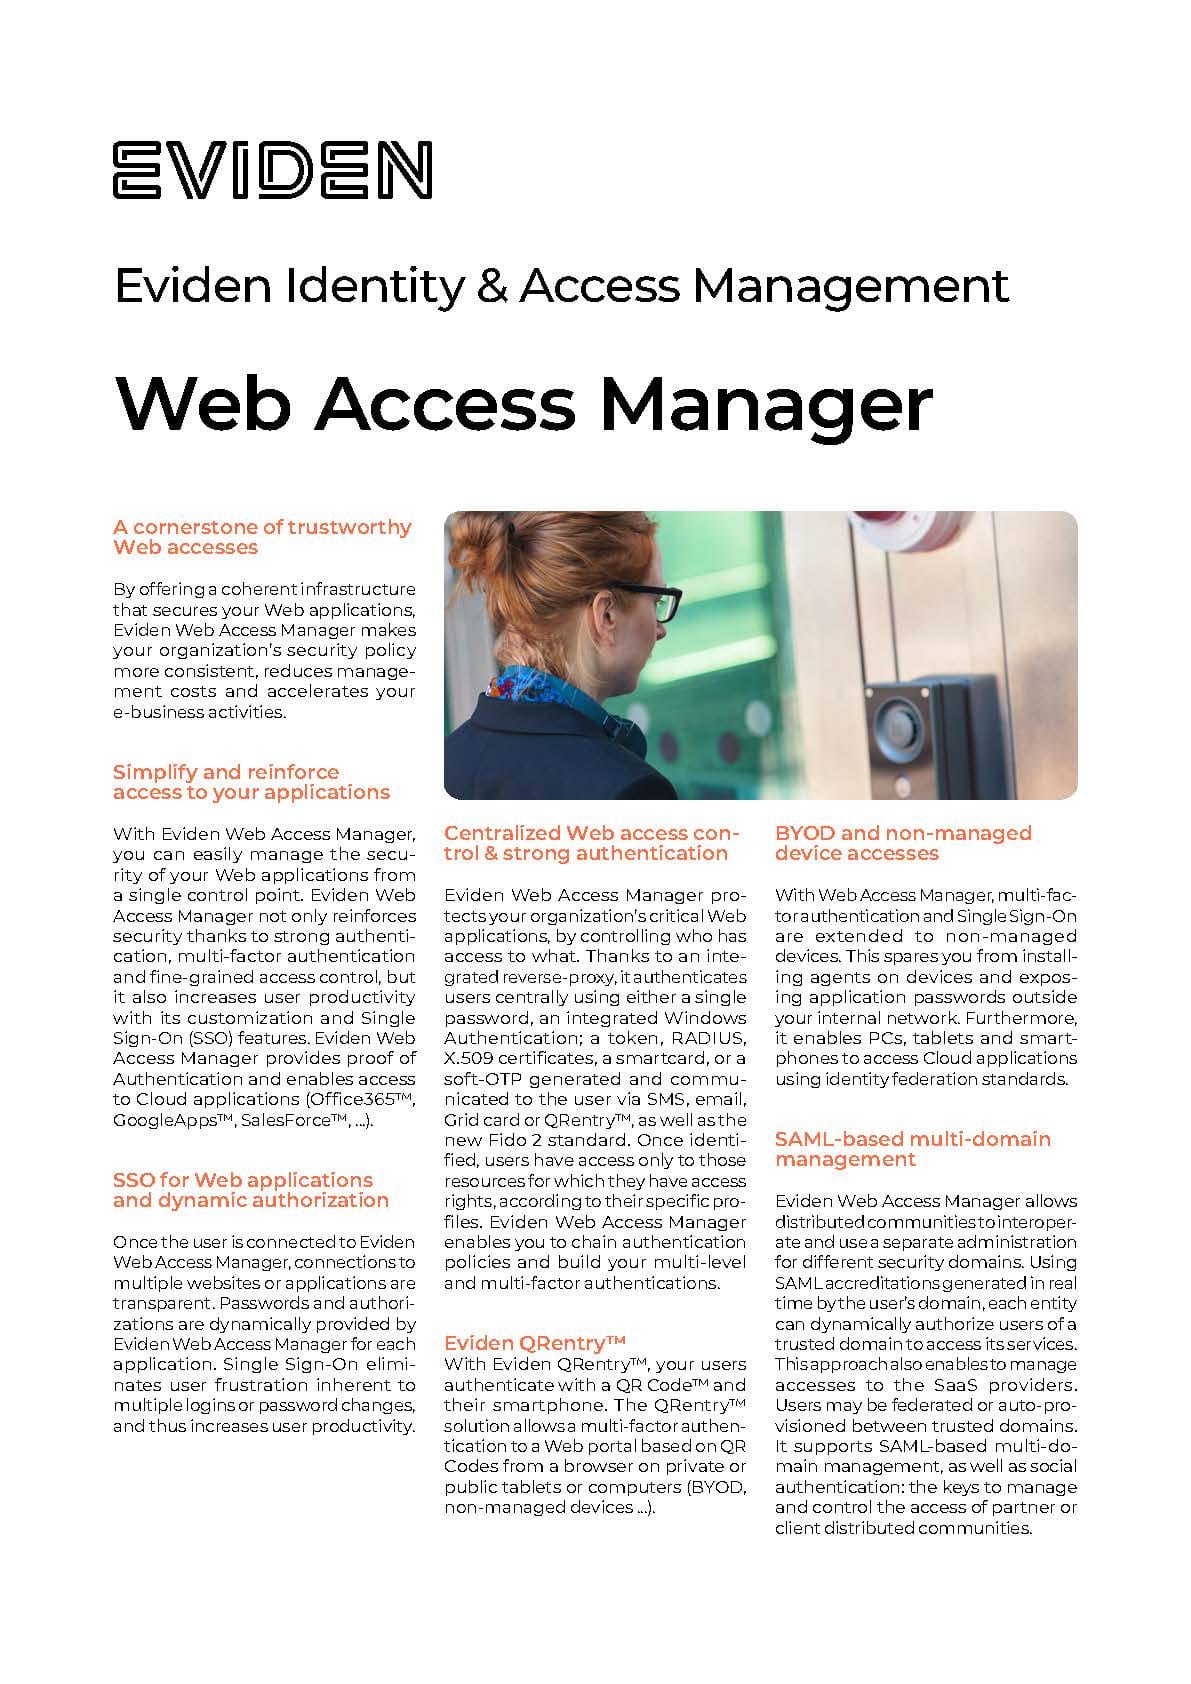
Eviden Web Access Manager - WAM factsheet

Découvrez

Autres produits IAM

Le WAM vous intéresse ?

Discutez avec un expert