SCinterface RSC

Permet une utilisation sécurisée des identifiants stockés de manière centralisée, sans stockage local de clés ni jetons physiques.

Présentation générale

Authentification et signature à distance sécurisées

SCinterface Remote permet l’utilisation d’identifiants gérés de manière centralisée, sans stockage local de clés privées. Cette solution autorise l’authentification et la signature grâce à une exécution côté serveur, généralement sécurisée par des modules matériels de sécurité (HSM). Ce modèle renforce la sécurité tout en offrant une grande flexibilité pour l’accès à distance au sein des infrastructures d’entreprise.

Computer using at the office

Caractéristiques principales

Ce qui distingue SCinterface RSC

Identifiants centralisés

Identifiants centralisés

Solution de gestion des identifiants à distance permettant d'effectuer des opérations d'authentification et de signature à l'aide de clés privées stockées de manière centralisée.

Sécurité matériel

Sécurité matériel

Intégrer des serveurs de clés backend et des modules HSM, afin de garantir une sécurité renforcée et un accès flexible dans les environnements distribués, sans exposer les clés privées aux terminaux.

Pourquoi Eviden ?

Pourquoi choisir Eviden ?

Architecture et intégration

Modèle de déploiement : middleware basé sur les terminaux (SCinterface RSC) se connectant via un canal sécurisé à un back-end centralisé (Eviden Keymaster avec HSM)
Plateformes prises en charge : Windows 11, Windows Server (2016, 2019, 2022), macOS Sequoia (15) et Tahoe (26)
 

Intégrations clés :

  • Serveur de gestion centralisée des clés et des certificats Eviden Keymaster
  • Modules de sécurité matériels (HSM)
  • Infrastructure de bureau virtuel (VDI)
  • VPN d’entreprise (2FA) et systèmes de connexion informatique d’entreprise / SSO
     

Normes prises en charge : PKCS#11, Microsoft CryptoAPI, Microsoft CNG, pilote de jeton cryptographique macOS, PC/SC, OIDC, PKCS#15, ISO/IEC 7816, PKCS#10, PKCS#12

Principaux atouts

  • Élimine le recours aux cartes à puce physiques et aux clés matérielles grâce au stockage centralisé des clés sur un serveur protégé par un module de sécurité matériel (HSM)
  • Fonctionnement en parallèle avec les clés matérielles et la carte à puce virtuelle (VSC) de SCinterface pour une migration transparente et un déploiement hybride
  • Sécurise les terminaux sans TPM et les appareils BYOD grâce à l’authentification à distance par certificat, aux signatures numériques et au chiffrement


Preuves et conformité

Sécurité et isolation matérielle : les clés des utilisateurs restent protégées au sein de modules de sécurité matériels (HSM) hautement sécurisés dans un backend centralisé, plutôt que d’être exposées sur les appareils des utilisateurs

Conformité aux normes : conforme aux normes d’entreprise et cryptographiques, notamment ISO/IEC 7816, PC/SC, OIDC et PKCS (#10, #11, #12, #15)

Solution éprouvé sur le terrain : s’appuie sur l’architecture middleware Eviden SCinterface, qui a fait ses preuves, et prend en charge les écosystèmes multi-identifiants de niveau entreprise

Contrôle opérationnel : administration centrale en temps réel permettant la révocation instantanée, la délivrance d’identifiants à des groupes et l’ajustement à distance des politiques d’accès

FAQ

Foire aux questions

La carte à puce à distance SCinterface conserve les clés privées dans un environnement central hautement sécurisé, généralement protégé par des modules de sécurité matériels (HSM). Les clés ne quittent jamais l'infrastructure sécurisée et ne sont pas stockées sur les appareils des utilisateurs, ce qui réduit le risque de vol, de perte ou de compromission. 

Non. SCinterface Remote Smart Card permet l'authentification par certificat et les processus de signature numérique sans nécessiter de carte à puce physique, de lecteur de carte ou de clé USB. Les utilisateurs peuvent accéder en toute sécurité aux systèmes de l'entreprise à l'aide d'identifiants gérés de manière centralisée.

Toutes les opérations cryptographiques sont exécutées en arrière-plan à l'aide d'identifiants stockés de manière centralisée. L'appareil client communique de manière sécurisée avec le service d'identifiants distant, tandis que les clés privées restent protégées sur le serveur de clés ou dans le module HSM.

Oui. La solution SCinterface Remote Smart Card est conçue pour s'intégrer aux infrastructures PKI existantes, aux serveurs de clés back-end et aux plateformes HSM. Cela permet aux organisations d'étendre leurs services d'authentification par certificat, de signature numérique et de chiffrement sans modifier les cadres de confiance en place.
Solution

SCinterface RSC

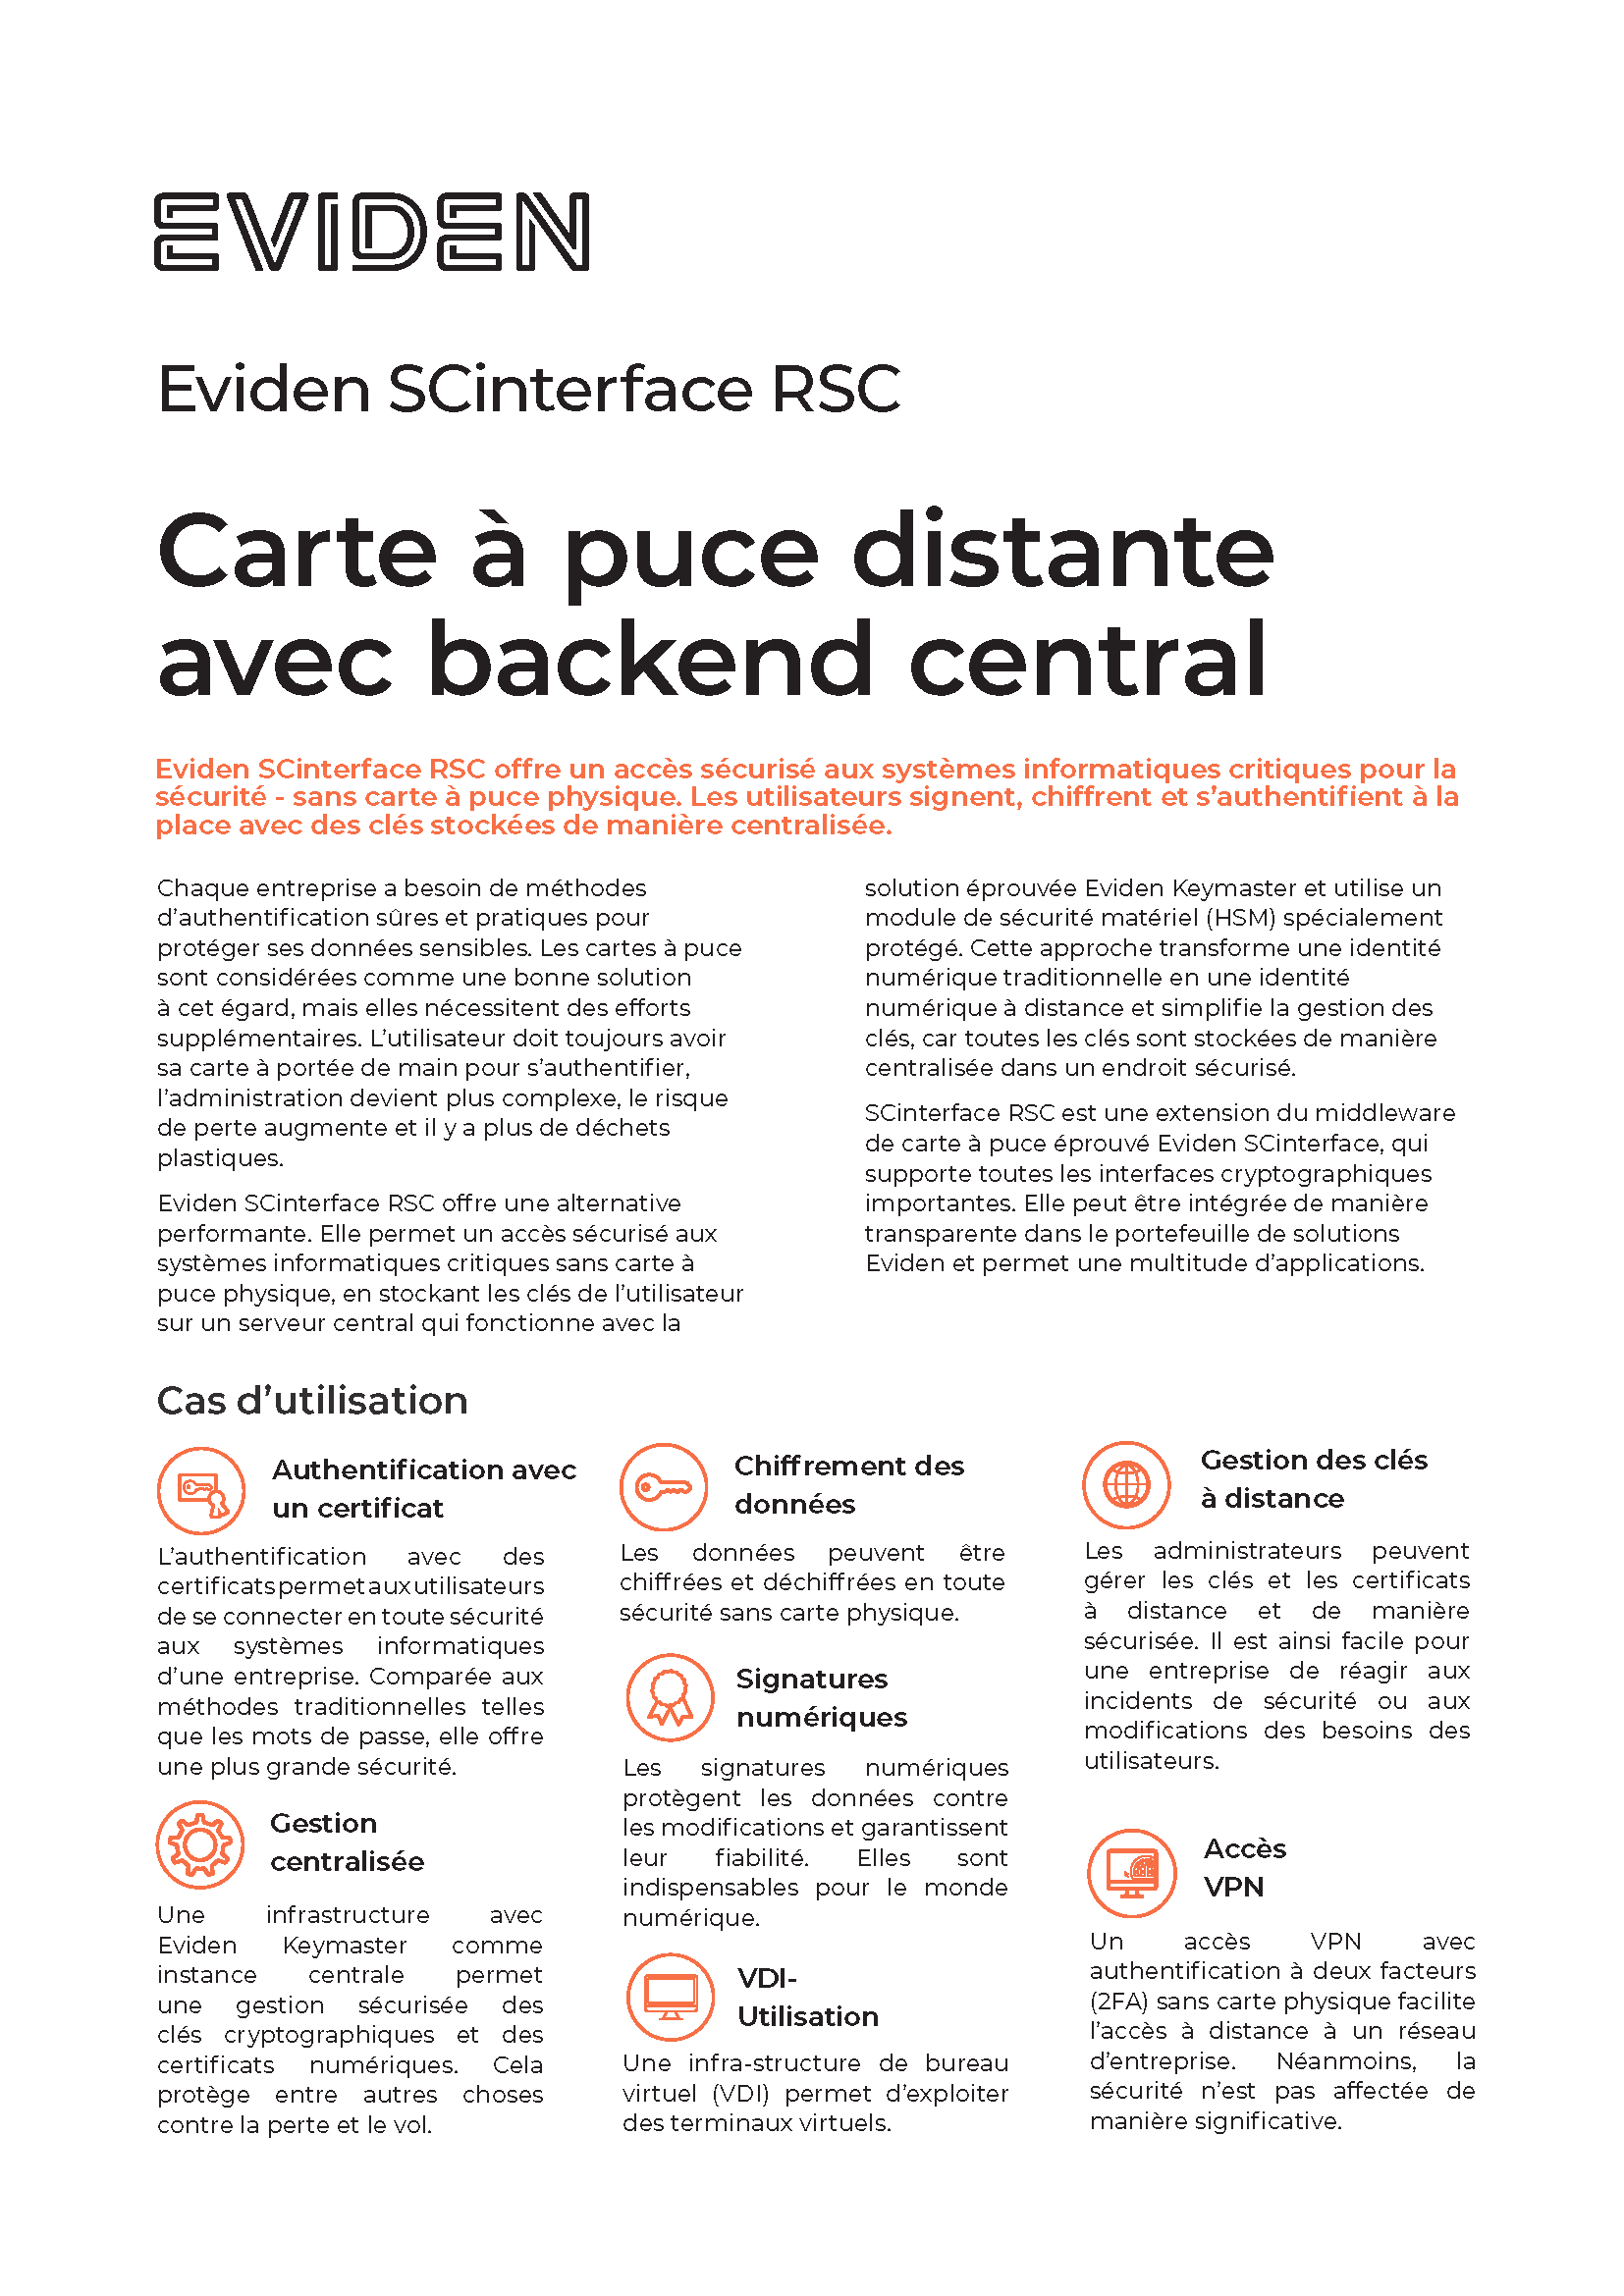
Eviden SCinterface RSC offre un accès sécurisé aux systèmes informatiques critiques pour la sécurité - sans carte à puce physique. Les utilisateurs signent, chiffrent et s’authentifient à la place avec des clés stockées de manière centralisée.

SCinterface RSC est une extension du middleware de carte à puce éprouvé Eviden SCinterface, qui supporte toutes les interfaces cryptographiques importantes. Elle peut être intégrée de manière transparente dans le portefeuille de solutions Eviden et permet une multitude d’applications.

Eviden SCinterface RSC - image de la fiche produit

Découvrez

Autres produits de gestion des identifiants

Comment Eviden peut vous accompagner ?

Contactez un expert

Nos experts sont à votre disposition pour échanger sur vos enjeux et concevoir des solutions adaptées aux besoins spécifiques de votre organisation.