CardOS

Système d'exploitation natif pour cartes à puce, destiné aux applications de gestion sécurisée de l'identité, d'authentification, de signature et de sécurité embarquée.

Présentation générale

Une base solide pour l'identité numérique

Eviden CardOS® est un système d'exploitation natif multifonctionnel et hautement sécurisé pour cartes à puce, conçu pour les interfaces avec et sans contact. Il prend en charge un large éventail d'applications, notamment l'identification électronique (eID), les passeports électroniques et les cartes d'identité, les cartes d'assurance maladie et les cartes professionnelles, les badges d'employés, les cartes de signature et les cartes client. CardOS prend en charge des packages personnalisés permettant d’étendre ou d’adapter les fonctionnalités du système d’exploitation et intègre un cadre d’authentification capable de mettre en œuvre différents protocoles d’authentification via des données de configuration. Grâce à la prise en charge de la technologie NFC, il est adapté à l’accès logique via des appareils mobiles. Il prend en charge des algorithmes modernes tels que AES, SHA-2 et les courbes elliptiques, ainsi que la certification Critères communs EAL4+ et les déclarations de conformité QSCD / QSealCD liées à l’eIDAS.

Principales fonctionnalités

  • Système d'exploitation natif pour cartes à puce multi-applications
  • Prise en charge des interfaces avec et sans contact
  • Infrastructure d’authentification avec protocoles configurables
  • Prise en charge de la technologie NFC pour l’accès logique mobile
  • Cryptographie moderne et fonctionnalités de signature conformes à la directive eIDAS.

Système d’exploitation
embarqué pour cartes à puce destiné aux applications d’identité, de signature, d’authentification, FIDO2 et de contrôleur IoT, sur divers formats de cartes et d’éléments sécurisés. 

Caractéristiques principales

Ce qui distingue CardOS

Defense Dual Tech icon

Large champ d'application

Prend en charge de nombreux cas d'utilisation liés à l'identité et à la sécurité sur un seul système d'exploitation natif pour cartes à puce :
carte d'identité électronique (eID), passeports électroniques, cartes de citoyen, cartes d'assurance maladie et cartes professionnelles, badges d'employés, cartes de signature, cartes client, FIDO2, ainsi que les applications de micrologiciel pour contrôleurs de sécurité IoT.
 

IS icon Trust Domain Protection

Cadre flexible d'extension et d'authentification

Étend les fonctionnalités du système d’exploitation grâce à des modules personnalisés et à une gestion des protocoles basée sur la configuration.
Toutes les applications peuvent être étendues à l’aide de modules spécifiques au client, et l’infrastructure d’authentification permet de prendre en charge différents protocoles d’authentification à l’aide de données de configuration.

Defense sovereign icon

Principes fondamentaux en matière de sécurité et de conformité

Allie une prise en charge cryptographique moderne à la certification et aux déclarations de signature liées à l'eIDAS.
Certification « Critères communs » EAL4+, prise en charge des signatures RSA et ECC, et inscription en tant que QSCD et QSealCD conformes à l'eIDAS sur la liste de notification des États membres de l'eIDAS.

Avantages

Amélioration de la continuité des activités

Une seule plateforme pour plusieurs programmes de cartes

Une seule plateforme pour plusieurs programmes de cartes

Prend en charge divers scénarios d'identité, d'authentification et de signature dans le cadre de déploiements de cartes à puce avec ou sans contact.

M

Des architectures de cartes à puce plus adaptables

Les modules personnalisés et l'authentification basée sur la configuration permettent d'adapter les fonctionnalités sans remplacer le cœur du système.

S

Une cryptographie renforcée et une meilleure compatibilité avec les appareils mobiles

La prise en charge de la technologie NFC et d'algorithmes modernes tels que AES, SHA-2 et les courbes elliptiques permet à la plateforme de répondre aux exigences actuelles en matière d'accès logique mobile et de cryptographie.

Pourquoi Eviden ?

Pourquoi choisir CardOS ?

Une sécurité renforcée pour répondre aux exigences les plus élevées d'une carte multi-applications

  • Combine les fonctionnalités natives du système d’exploitation de la carte à puce avec les variantes d’applications FIDO2 et IoT
  • Prend en charge les packs d’extension spécifiques aux clients et les protocoles d’authentification configurables
  • Associe les déclarations de conformité aux Critères communs (EAL4+) aux déclarations de conformité aux listes QSCD / QSealCD liées à l’eIDAS


Preuves et justificatifs

Certifications : certification Critères communs EAL4+ et déclarations de conformité à la liste QSCD / QSealCD dans le cadre de l’eIDAS

Conformité : loi allemande sur la signature électronique, loi autrichienne sur la signature électronique et signature qualifiée dans le cadre de l’eIDAS


Preuve facultative

Leadership en matière de normes : la page produit mentionne les interfaces avec et sans contact, la technologie NFC, l’application MRTD conforme au document 9303 de l’OACI et les algorithmes de cryptographie modernes

Architecture et intégration

Modèle de déploiement : système d’exploitation natif intégré sur des cartes à puce et des éléments
sécurisés. Plateformes et formats pris en charge : cartes à puce à contact, cartes à puce à double interface, éléments sécurisés et variantes de jetons USB / sans contact répertoriées dans les différentes versions

de CardOS. Intégrations clés :

  • Interfaces avec et sans contact
  • Accès logique mobile compatible NFC
  • Applications de cartes basées sur l’infrastructure à clé publique (PKI)
  • Solutions de clés FIDO2
  • Micrologiciel de contrôleur de sécurité IoT

Normes prises en charge : application MRTD conforme au document OACI Doc 9303, prise en charge des interfaces de cartes à puce avec et sans contact, NFC, Critères communs EAL4+, déclarations eIDAS QSCD / QSealCD, AES, SHA-2, RSA, ECC
Exemples de variantes de plateformes répertoriées : V5.0, V5.3, V5.3 (DI), V5.4 (DI), V5.4 (IoT), V5.5 (DI), V5.6 (USB), V6.0 / V6.1 et V8 PQC

FAQ

Foire aux questions

Eviden CardOS est un système d'exploitation sécurisé pour cartes à puce, conçu pour l'identité numérique, l'authentification forte, les signatures électroniques et les applications de sécurité embarquées. Il constitue une base fiable pour les identifiants utilisés dans les systèmes d'identification électronique, les cartes à puce, les passeports, les cartes de santé, les badges d'employés, les identifiants FIDO2 et les appareils IoT.

CardOS prend en charge un large éventail d'applications liées à l'identité et à la sécurité, notamment les cartes d'identité électroniques (eID), les passeports électroniques, les cartes d'identité nationales, les cartes d'assurance maladie et les cartes professionnelles, les badges d'employés, les cartes de signature, les cartes de fidélité, l'authentification FIDO2 et les déploiements de sécurité dans le domaine de l'Internet des objets (IoT).

Oui. CardOS est certifié selon le niveau EAL4+ des Critères communs et figure sur les listes de notification des États membres de l’eIDAS en tant que QSCD et QSealCD conformes à l’eIDAS. Il est donc adapté aux cas d’utilisation nécessitant un niveau élevé de sécurité en matière d’identité, d’authentification et de services de confiance qualifiés.

Oui. CardOS prend en charge à la fois les cartes à puce avec et sans contact, y compris les scénarios d'accès mobile basés sur la technologie NFC. Il prend en charge des algorithmes cryptographiques éprouvés tels que RSA, ECC, AES et SHA-2, et est disponible dans différentes versions, notamment CardOS V8 PQC, afin de répondre aux nouvelles exigences en matière de cryptographie post-quantique.
Solution

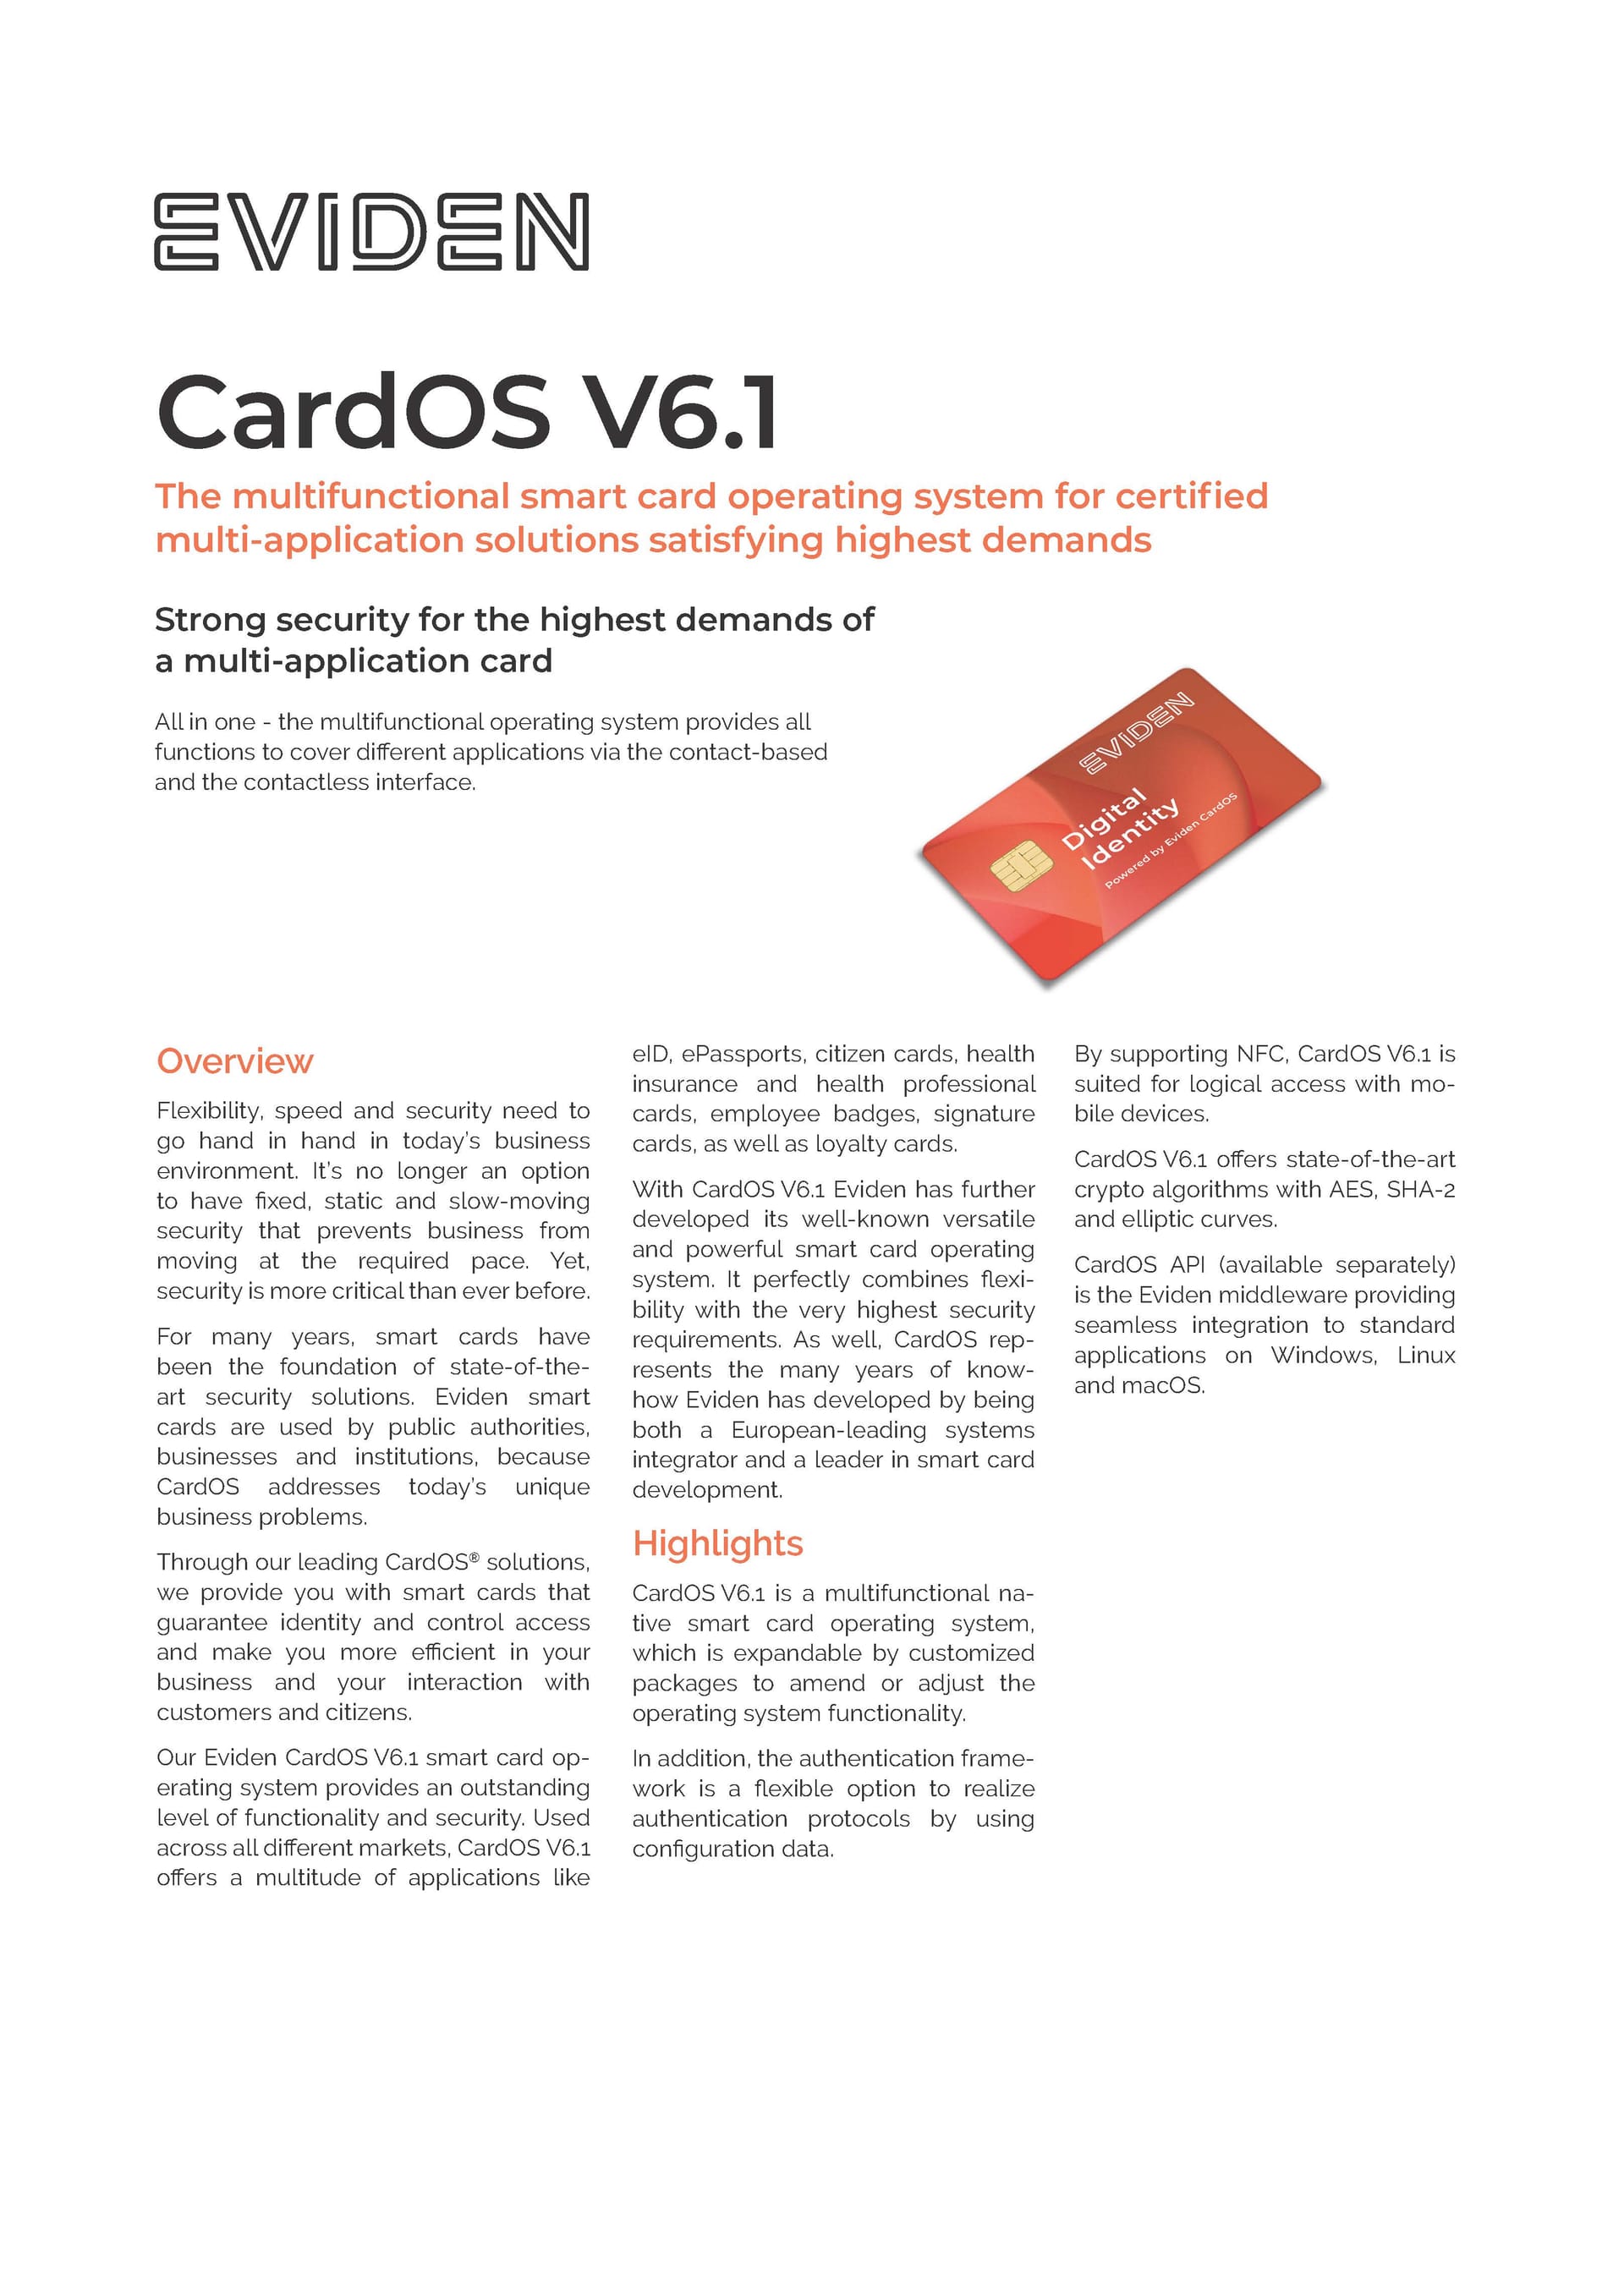
Eviden CardOS

Le système d'exploitation multifonctionnel pour cartes à puce, destiné aux solutions multi-applications certifiées répondant aux exigences les plus élevées

Dans l'environnement professionnel actuel,
flexibilité, rapidité et sécurité doivent aller de pair. Il n'est plus envisageable de disposer d'un système de sécurité rigide, statique et lent qui empêche l'entreprise d'évoluer au rythme requis. Pourtant, la sécurité est plus cruciale que jamais.
Depuis de nombreuses années, les cartes à puce constituent le fondement des solutions de sécurité de pointe. Les cartes à puce Eviden sont utilisées par les pouvoirs publics, les entreprises et les institutions, car CardOS répond aux défis commerciaux spécifiques d’aujourd’hui.

Grâce à nos solutions CardOS® de pointe, nous vous fournissons des cartes à puce qui garantissent l’identité, contrôlent les accès et vous permettent de gagner en efficacité dans vos activités et vos interactions avec vos clients et les citoyens.
Notre système d’exploitation pour cartes à puce Eviden CardOS V6.1 offre un niveau exceptionnel de fonctionnalités et de sécurité. Utilisé sur tous les marchés, CardOS V6.1 propose une multitude d’applications telles que l’identification électronique (eID), les passeports électroniques, les cartes de citoyen, les cartes d’assurance maladie et les cartes professionnelles de santé, les badges d’employés, les cartes de signature, ainsi que les cartes de fidélité.

Avec CardOS V6.1, Eviden a encore perfectionné son système d’exploitation pour cartes à puce, réputé pour sa polyvalence et sa puissance. Il allie parfaitement flexibilité et exigences de sécurité les plus élevées. De plus, CardOS incarne le savoir-faire acquis par Eviden au fil de nombreuses années, en tant qu’intégrateur de systèmes de premier plan en Europe et leader dans le développement de cartes à puce.


Eviden CardOS V6.1 - factsheet

Découvrez

Autres produits liés à l'identité numérique

Vous êtes intéressé par CardOS ?

Discutez avec un expert